 Pogoda

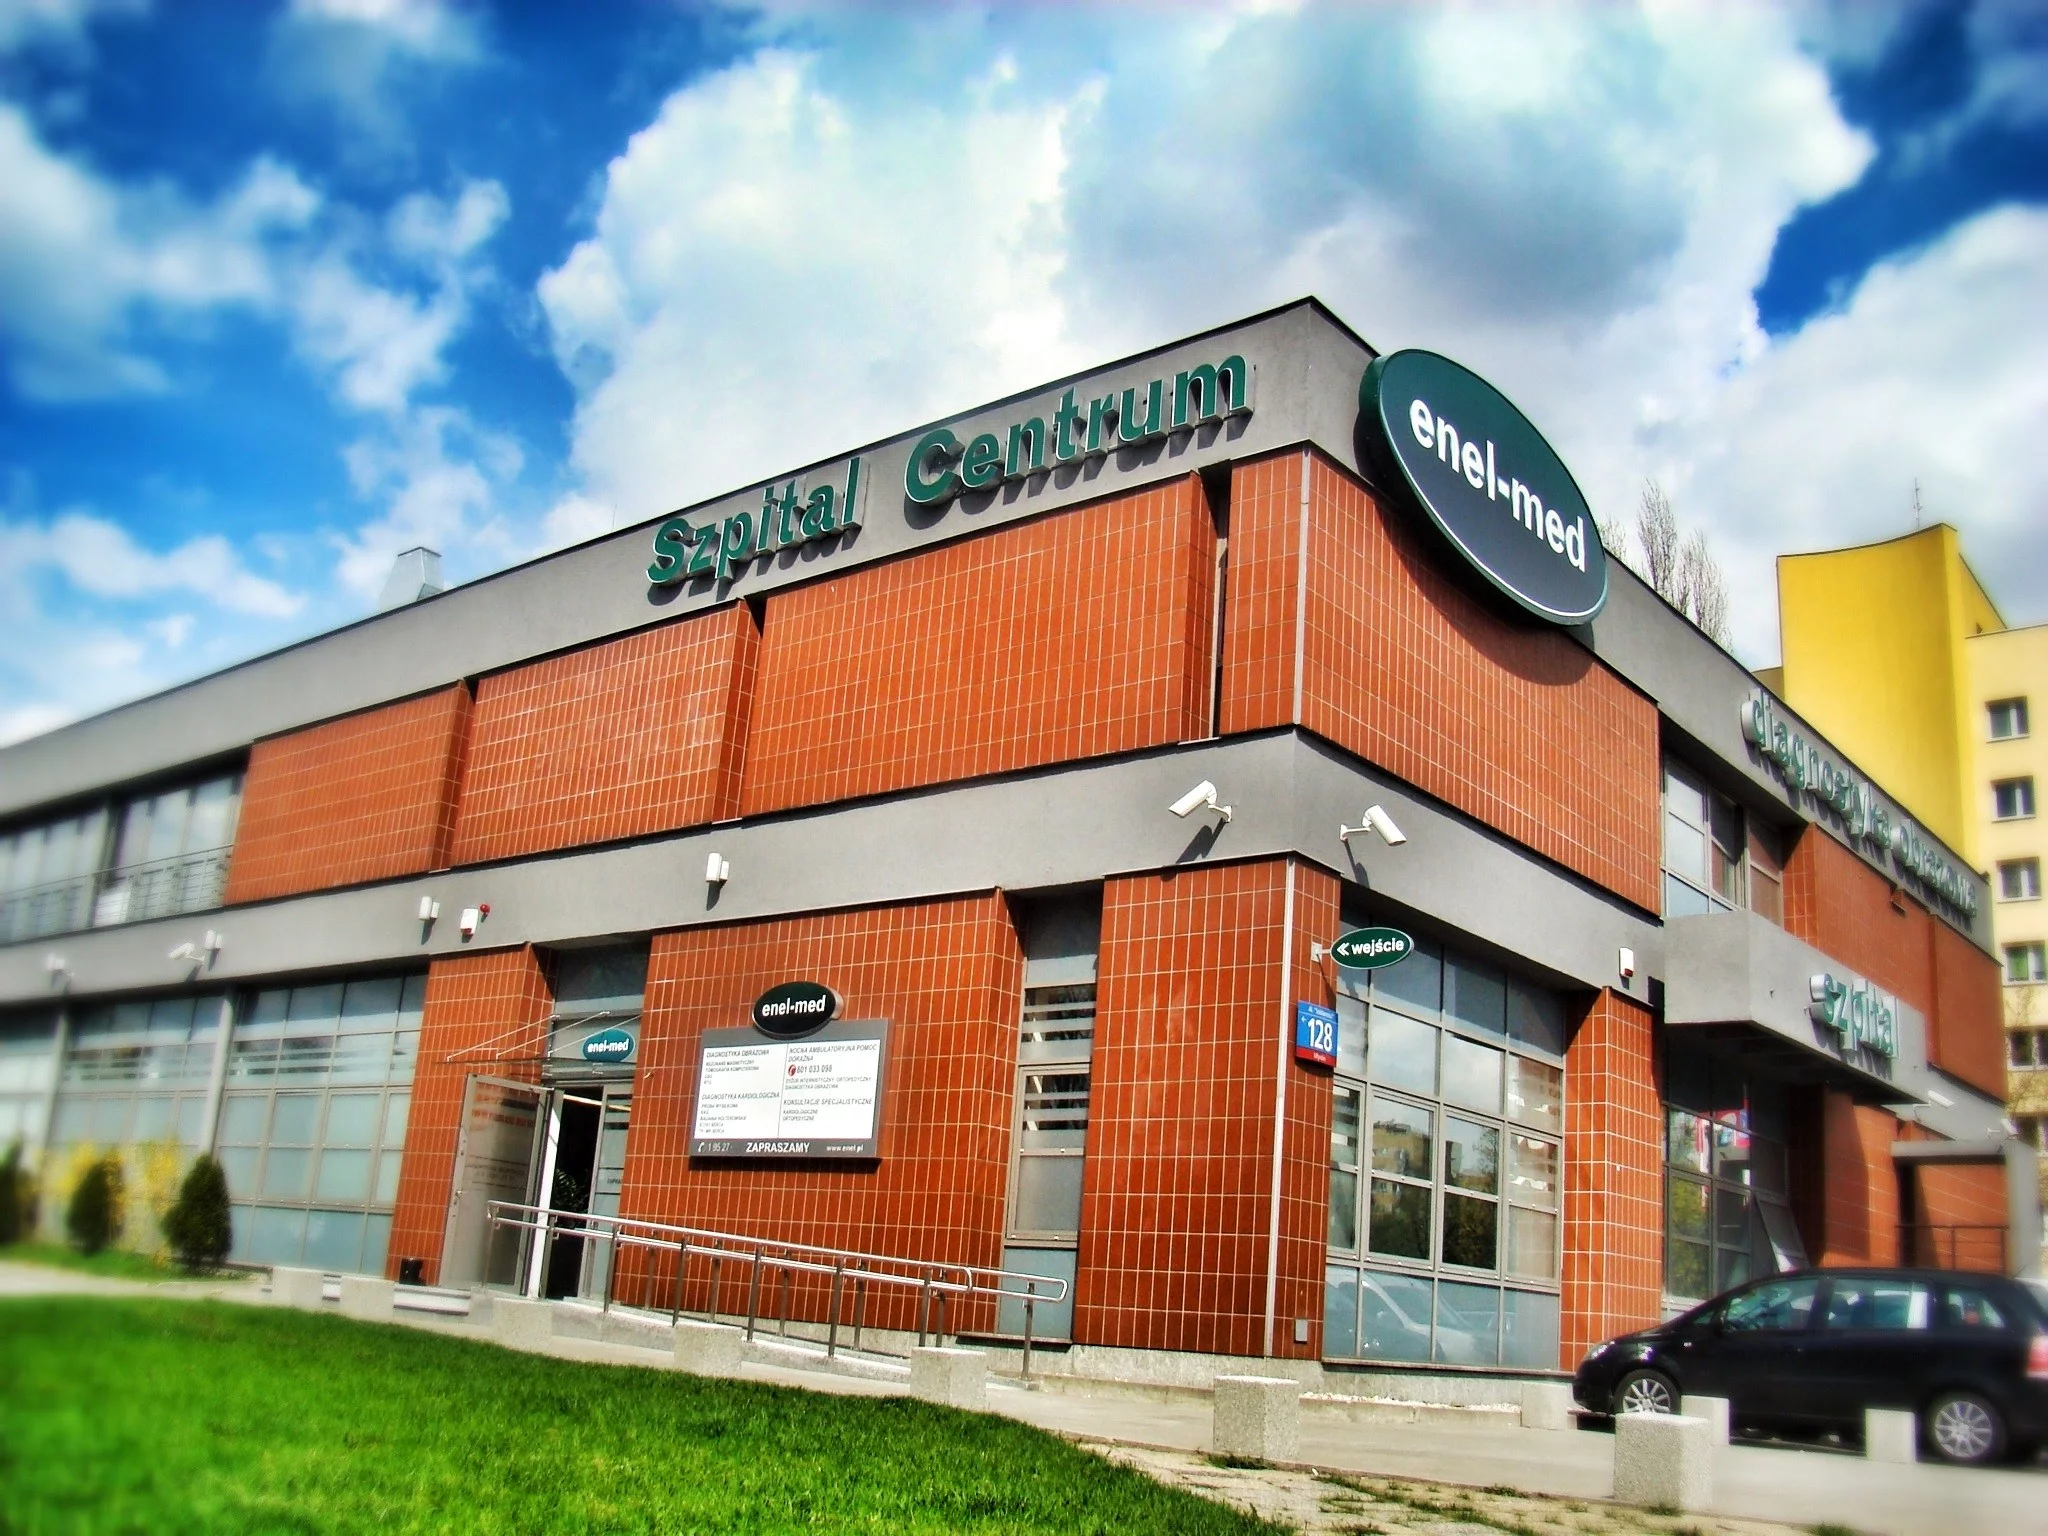
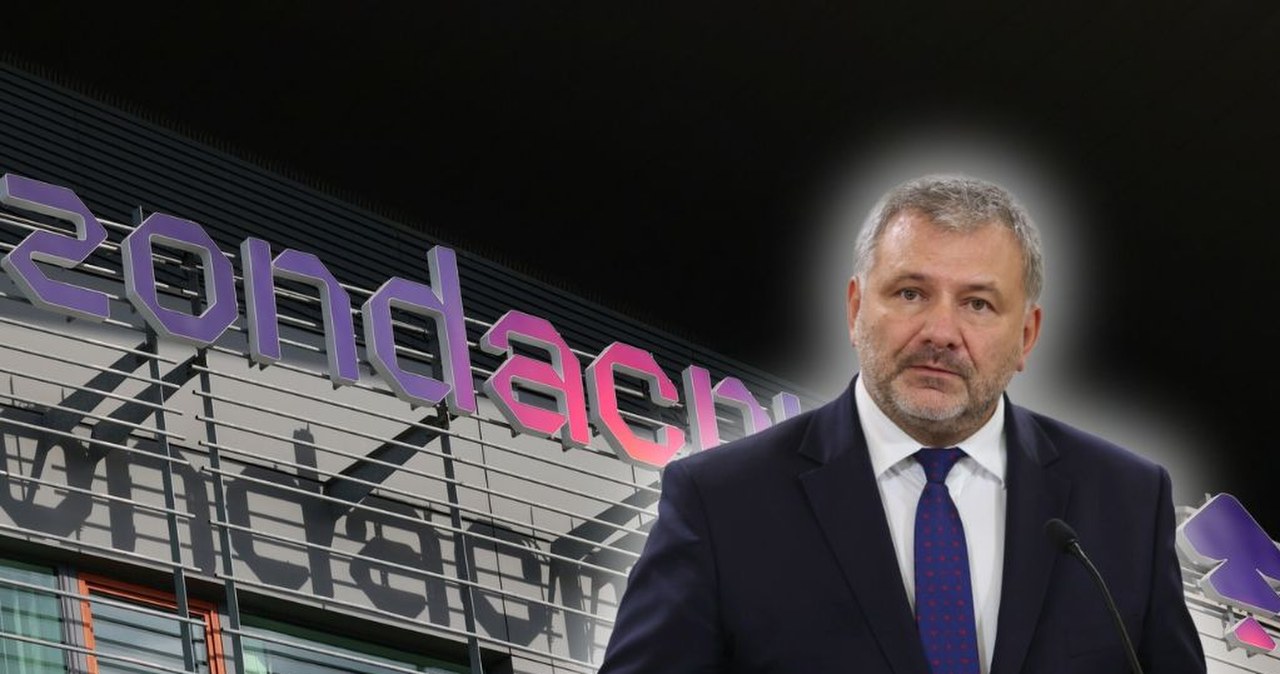
Centrum Medyczne Enel-Med poinformowało o incydencie bezpieczeństwa, w wyniku którego doszło do nieuprawnionego dostępu do części infrastruktury informatycznej spółki. Hakerzy uzyskali dostęp do części danych pacjentów. Według komunikatu naruszenie może dotyczyć około 3 proc. całej bazy pacjentów.
Spółka przekazała, że o incydencie bezpieczeństwa IT i naruszeniu poufności danych dowiedziała się 24 września 2026 roku w godzinach wieczornych. Po wykryciu zdarzenia rozpoczęto działania mające zabezpieczyć sieć, systemy oraz dane klientów.
Cyberatak na Enel-Med. Powiadomiono odpowiednie instytucje
O zdarzeniu poinformowano Centralne Biuro Zwalczania Cyberprzestępczości oraz CESIRT prowadzony przez Centrum e-Zdrowia. Incydent został również zgłoszony do CERT Polska oraz Prezesa Urzędu Ochrony Danych Osobowych.
Jak wynika z komunikatu, cyberatak został szybko wykryty i skutecznie przerwany. Analiza całego zdarzenia jednak nadal trwa. Enel-Med zapewnia, że od momentu wdrożenia działań zabezpieczających nie obserwuje nieprawidłowości, które mogłyby wskazywać na utrzymywanie się zagrożenia dla systemów.
Placówki działają bez zmian
Incydent nie spowodował wstrzymania działalności placówek medycznych. Wszystkie placówki Enel-Med funkcjonują standardowo, a pacjenci mogą korzystać ze świadczonych przez nie usług.
Z przekazanych informacji wynika jednocześnie, że dostęp do danych nie objął całej bazy pacjentów. Według spółki naruszenie może dotyczyć około 3 proc. wszystkich znajdujących się w niej osób.
Rząd zapowiada zmiany dotyczące bezpieczeństwa danych
W materiale przywołano także reakcję wicepremiera i ministra cyfryzacji Krzysztofa Gawkowskiego na rosnącą aktywność cyberprzestępców wymierzoną w sektor medyczny. Podkreślił on, że branża powinna ze zwiększoną intensywnością podejmować działania służące zabezpieczaniu systemów.
Minister cyfryzacji poinformował również, że resort pracuje nad przepisami, których celem jest wzmocnienie bezpieczeństwa danych medycznych.