
 Pogoda

-
29 września doszło do włamania do systemu obsługi klientów oraz skrzynek pocztowych pracowników portalu Wakacje.pl.
-
Przestępcy uzyskali dostęp do danych osobowych części klientów, w tym informacji z paszportów, numerów telefonów, adresów i e-maili.
-
Incydent nie objął systemów płatności, a odpowiednie służby zostały powiadomione o zdarzeniu.
-
Więcej ważnych informacji znajdziesz na stronie głównej Interii, otwiera się w nowym oknie
Atak hakerski na Wakacje.pl miał miejsce 29 września – przekazał w sobotę serwis Niebezpiecznik. Doszło do włamania do systemu obsługi klientów oraz kilku skrzynek pocztowych pracowników portalu.
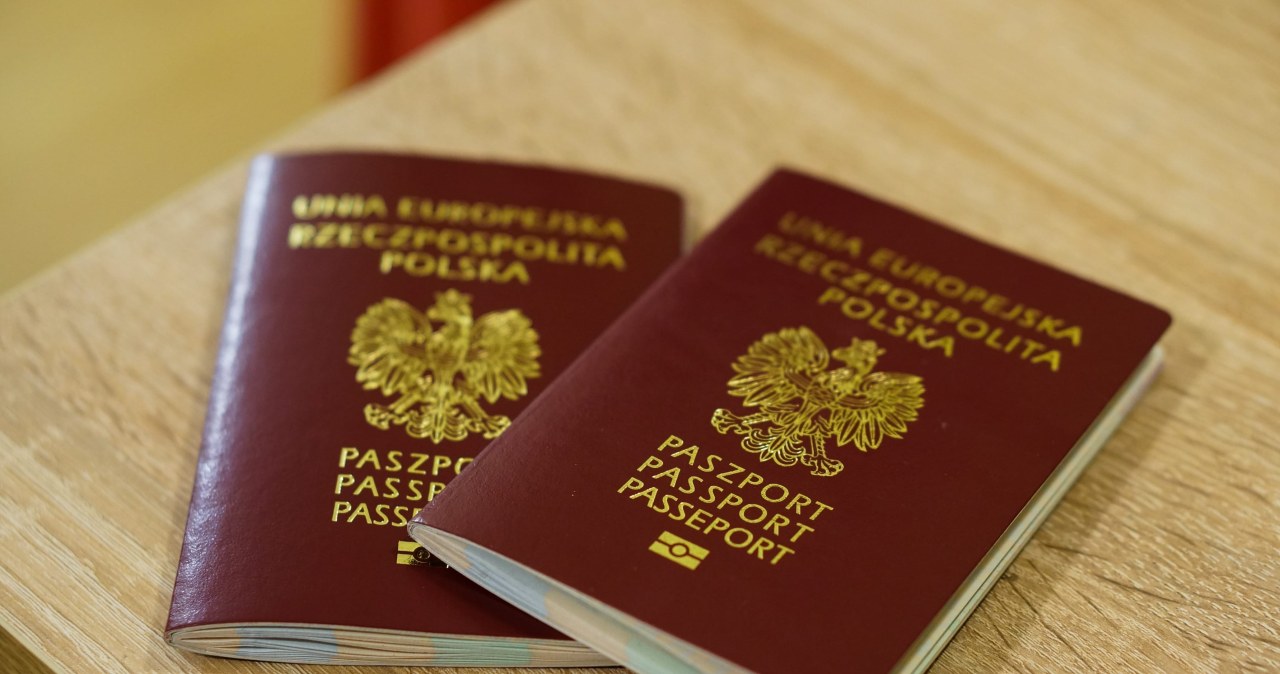
Według Niebezpiecznika przestępcy uzyskali dostęp do danych osobowych części klientów, w tym do ich paszportów, numerów telefonów, adresów zamieszkania czy e-maili. W związku z zaistniałą sytuacją Wakacje.pl zachęcają swoich klientów do zastrzeżenia swoich dokumentów.
Cyberatak na portal Wakacje.pl. Wykradziono dane z paszportów
Firma nie podała dokładnej informacji, ilu osób dotyczy incydent, podkreśla przy tym, że dotyczył on niewielkiej liczby jej klientów. Skala cyberataku ma być o wiele mniejsza niż w ostatnich przypadkach wycieków danych z prywatnych firm.
Jak ustaliło jednak RMF FM, ofiarą wycieku może być każdy, kto korzystał z usług portalu. Radio dowiedziało się również, że włamywacze skupili się na danych związanych z korespondencją ws. rezerwacji i nie pozwalają na zalogowanie się do Panelu Klienta na stronie i w aplikacji Wakacje.pl.„Incydent nie dotyczył systemów płatności Wakacje.pl” – dodała firma w rozmowie z RMF FM.
Atak hakerski na portal turystyczny. Tym razem to nie „Fingerprint”
Spółka poinformowała o całym zajściu odpowiednie służby, które rozpoczęły w tej sprawie śledztwo. Padła również prośba do klientów portalu, by wszyscy zwiększyli swoją ostrożność, zwłaszcza w przypadku otrzymania podejrzanych wiadomości, takich jak prośby o dokonanie jakiejś płatności.
Serwis Niebezpiecznik przekazał, że skontaktował się z hakerem „Fingerprintem”, który stał za niedawnymi cyberatakami na firmy MyDr, Enel-med, czy Fakturowia, z których wykradziono dane milionów osób. Ten jednak nie powiedział, że włamanie się do portalu Wakacje.pl nie było jego dziełem. Zapowiedział też, że nie będzie więcej atakować polskich firm.
Źródła: Niebezpiecznik, RMF FM
-
Revolut potwierdza wyciek danych. Oszuści wykorzystali sprytny trik
-
Minister potwierdza kolejny cyberatak. „Trwają intensywne prace służb”